Conformité

Une conformité prouvée, pas déclarée.

Chaque exigence de vos référentiels devient une tâche, chaque tâche attend sa preuve, et chaque preuve est horodatée. Le jour de l'audit, tout est déjà prêt.

Option Conformité disponible à partir de l'offre Premium. Voir les offres

ISO 27001ISO 27002NIS 2RGPDMicrosoft 365SAIL

64 %

Preuves validées · ISO 27001

De l'exigence à la preuve

Cybernetics relie chaque exigence de la norme au travail réel et aux documents qui le prouvent.

  1. 01

    Exigence

    Les clauses du référentiel sont importées et classées, prêtes à être suivies.

    ISO 27001 · 5.2 Politique

  2. 02

    Tâche

    Chaque exigence se décline en tâches avec un responsable et une priorité.

    Rédiger la PSSI · Élevée

  3. 03

    Preuve

    Documents déposés ou tests automatisés : la tâche est justifiée, pas juste cochée.

    PSSI v3.2 signée.pdf

  4. 04

    Audit

    Le score se met à jour et l'export PDF ou CSV est prêt pour votre auditeur.

    Export PDF · ISO 27001

La preuve, au cœur du produit

Un auditeur ne croit pas sur parole : Cybernetics rassemble ce qui le convainc.

  • PDF, DOCX…

    Documents déposés

    Politiques signées, procédures, comptes rendus : chaque preuve est rattachée à sa tâche et à son exigence.

  • 50 / 74

    Tests automatisés

    Chiffrement, antivirus, MFA, correctifs : vos connecteurs et l'agent fournissent des preuves en continu.

  • 100 %

    Historique horodaté

    Qui a coché quoi, qui a déposé quelle preuve et quand : le journal d'activité ne s'efface pas.

  • 68 %

    Une preuve, plusieurs référentiels

    Les preuves communes à ISO 27001, NIS 2 ou RGPD ne sont fournies qu'une fois : c'est le chevauchement des preuves.

Toute votre conformité, au même endroit

Des référentiels à l'export pour l'auditeur, avec l'interface réelle.

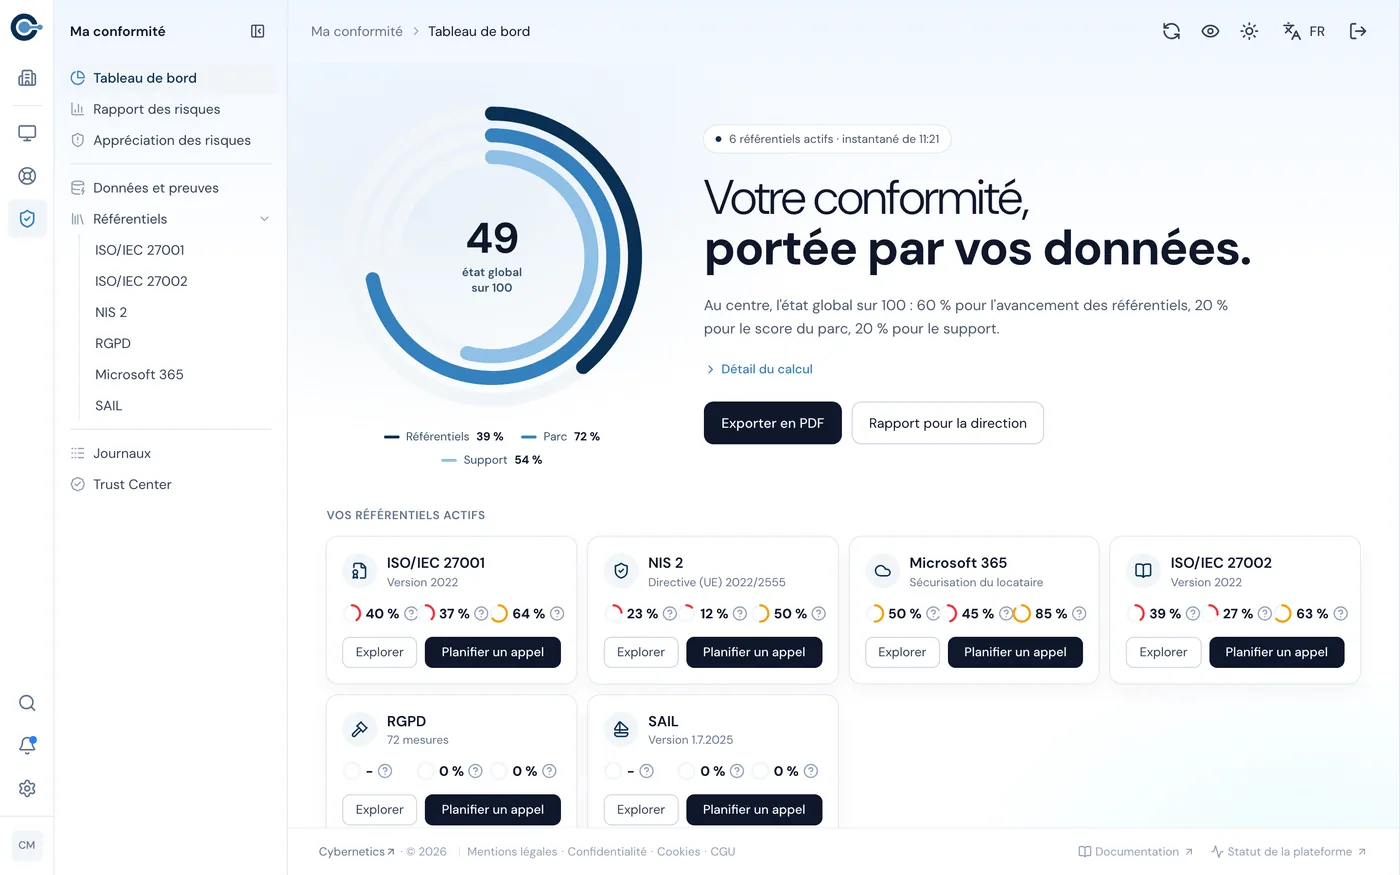
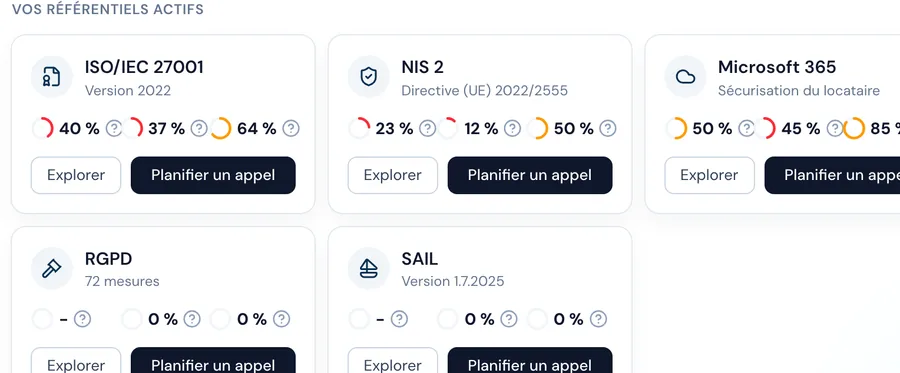
Tableau de bord de la conformité : état global et référentiels actifsRéférentiels actifs en cartes : ISO/IEC 27001, NIS 2, Microsoft 365, ISO/IEC 27002, RGPD et SAIL

01 Référentiels

Six référentiels, un seul tableau de bord

Activez les cadres qui vous concernent et suivez pour chacun la complétion des preuves et l'avancement des contrôles et des tâches.

  • ISO 27001, 27002, NIS 2RGPD, Microsoft 365, SAIL
  • Activation en un clicDepuis la page Découvrir
  • Preuves, contrôles et tâchesTrois anneaux par cadre
  • Contrôles personnalisésAjoutez vos propres exigences
Lire le guide
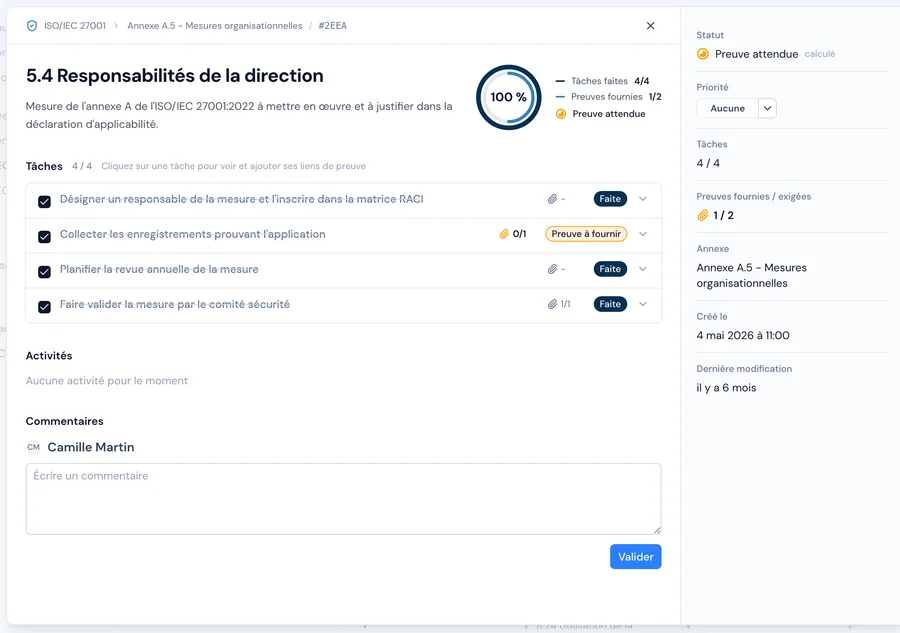
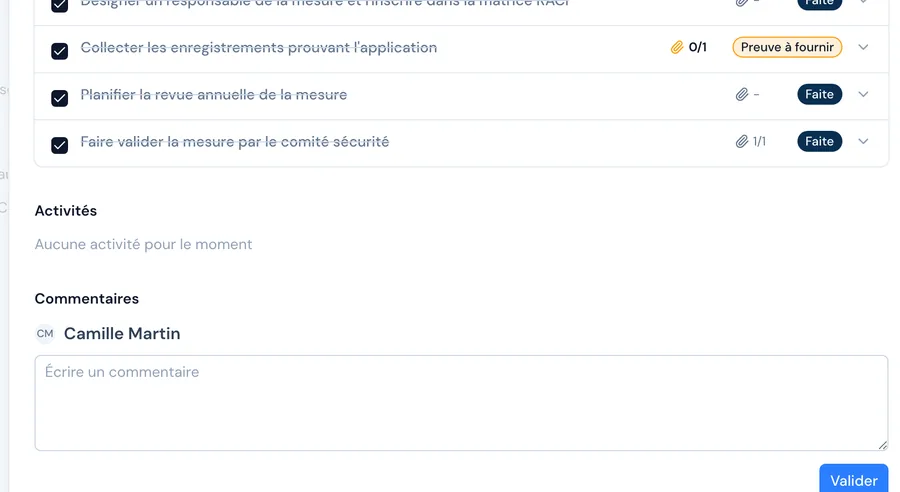
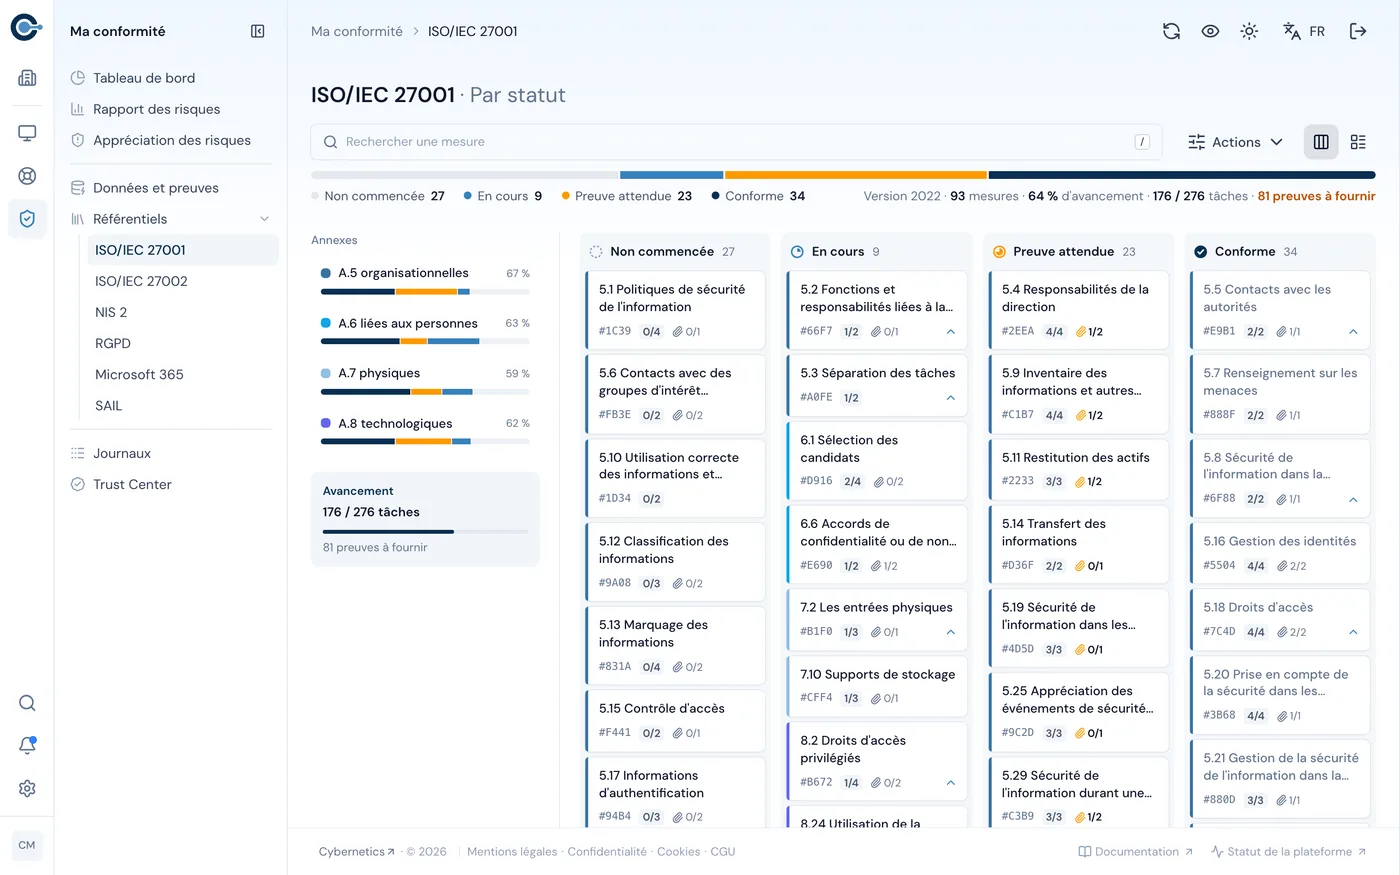
Kanban ISO/IEC 27001 : mesures par statut et avancement des preuvesMesure 5.4 d'ISO/IEC 27001 : tâches, preuves attendues, activités et commentaires

02 Contrôles et tâches

Chaque clause, découpée en tâches

Parcourez le référentiel clause par clause. Chaque exigence porte ses tâches, leur priorité, leur responsable et les preuves attendues.

  • Par clauseContexte, leadership, opérations…
  • Responsable désignéQui fait quoi
  • PrioritéÉlevée, moyenne, faible
  • Filtre par statutCe qui reste à prouver
Lire le guide
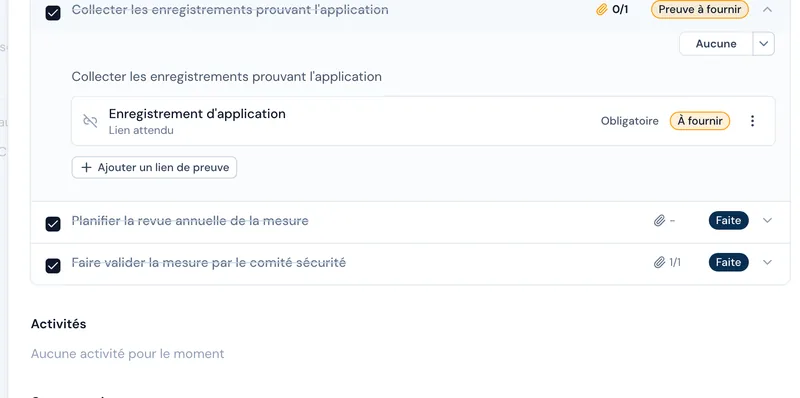
Tâches, activités et commentaires d'une mesurePreuve attendue d'une tâche : enregistrement d'application, à fournir

03 Preuves

Des preuves rattachées et horodatées

Déposez la preuve directement sur la tâche. Elle passe « Fournie », le score remonte et l'activité est journalisée avec son auteur.

  • Dépôt sur la tâcheDocument ou lien
  • Statut de la preuveÀ fournir, fournie
  • Journal d'activitéAuteur, date, action
  • CommentairesValidations en CODIR
Lire le guide
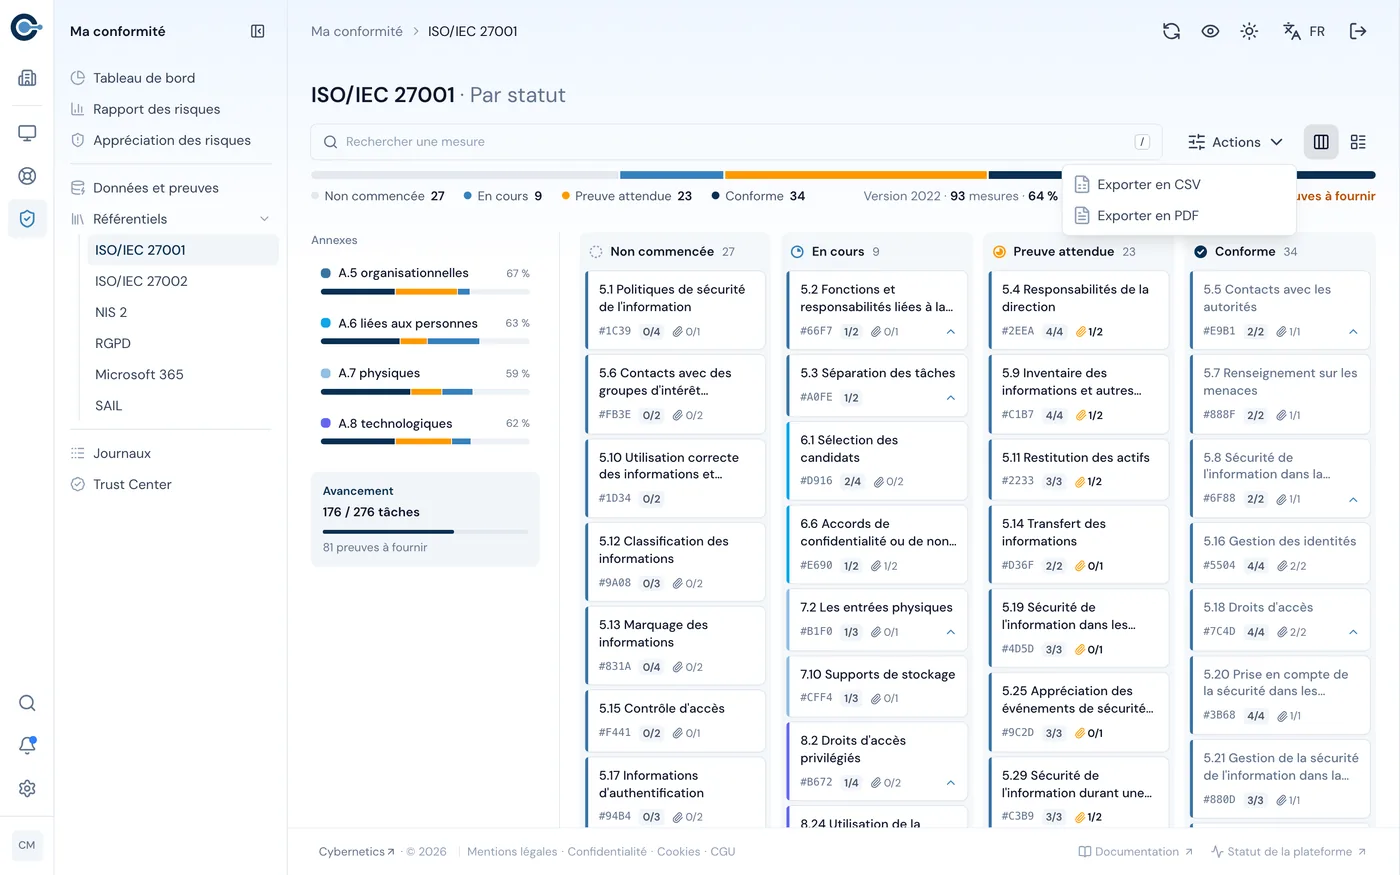
Kanban ISO/IEC 27001 et menu Actions : export CSV et PDF

04 Audit

Prêt pour l'audit, à tout moment

Une vue d'ensemble par priorité et par clause, et un export PDF ou CSV à remettre à votre auditeur ou à votre direction.

  • Vue par clauseTâches terminées sur total
  • Export PDFPour la direction
  • Export CSVPour l'auditeur
  • ProgressionVisible dans le temps
Lire le guide

Six référentiels suivis en continu

Pour chacun, la part des preuves validées et des contrôles effectués.

  • ISO/IEC 27001

    Système de management de la sécurité de l'information

    Preuves validées 64 %

    Contrôles effectués 68 %

  • ISO/IEC 27002

    Mesures de sécurité de l'information

    Preuves validées 29 %

    Contrôles effectués 48 %

  • Microsoft 365

    Bonnes pratiques de sécurité Microsoft 365

    Preuves validées 56 %

    Contrôles effectués 61 %

  • RGPD

    Sécurité des données personnelles

    Preuves validées 56 %

    Contrôles effectués 60 %

  • NIS 2

    Directive européenne sur la sécurité des réseaux

    Preuves validées 33 %

    Contrôles effectués 38 %

  • SAIL

    Sécurité des systèmes d'intelligence artificielle

    Preuves validées 0 %

    Contrôles effectués 25 %

Exemple issu d'une organisation de démonstration.

Votre conformité, prouvée en continu

Arrêtez de préparer vos audits à la main. Cybernetics rassemble vos preuves au fil de l'eau, pour que vous soyez toujours prêt.

Option Conformité disponible à partir de l'offre Premium.