Remédiation

Des écarts détectés, puis corrigés.

Cybernetics ne se contente pas de détecter les non-conformités : antivirus manquant, pare-feu désactivé, correctifs en retard, l'agent agit, avec ou sans votre validation.

24h/24
Surveillance continue
3 OS
Windows, macOS, Linux
100 %
Actions journalisées

82 %

Score de conformité

De l'alerte à la preuve

Chaque écart est repéré, signalé à la bonne personne, corrigé par l'agent puis vérifié dans votre conformité.

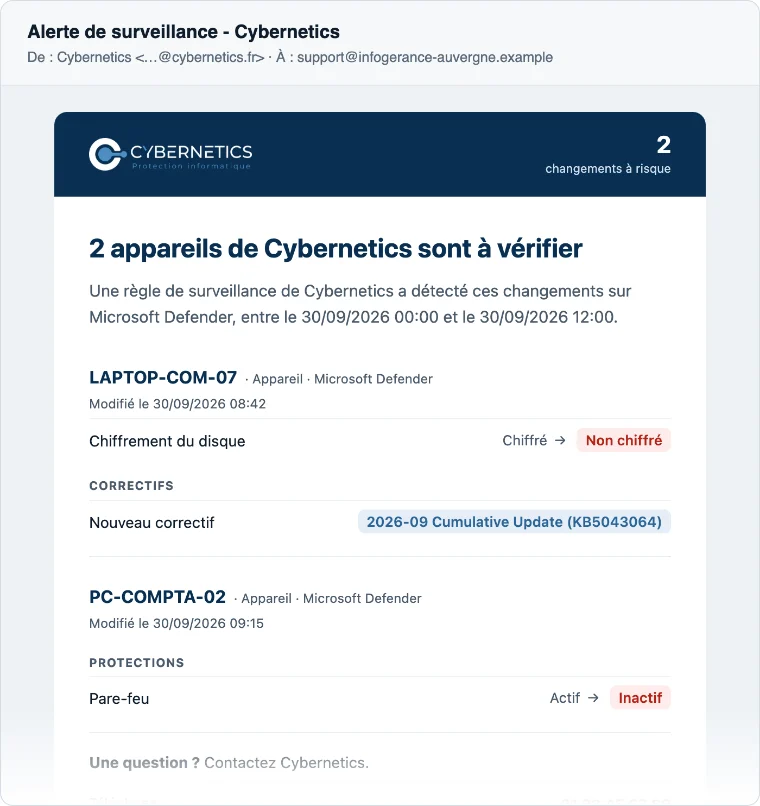
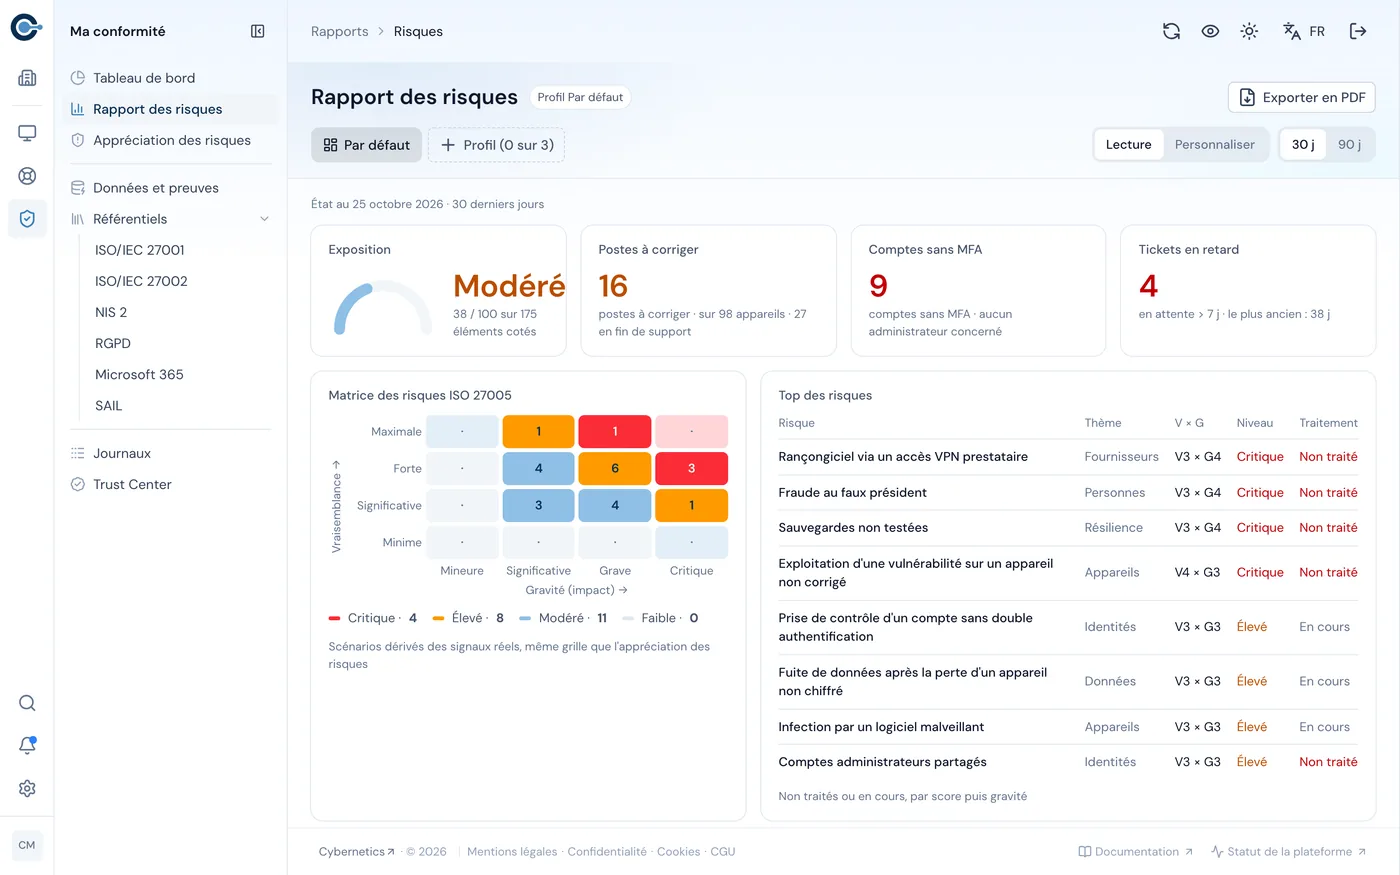
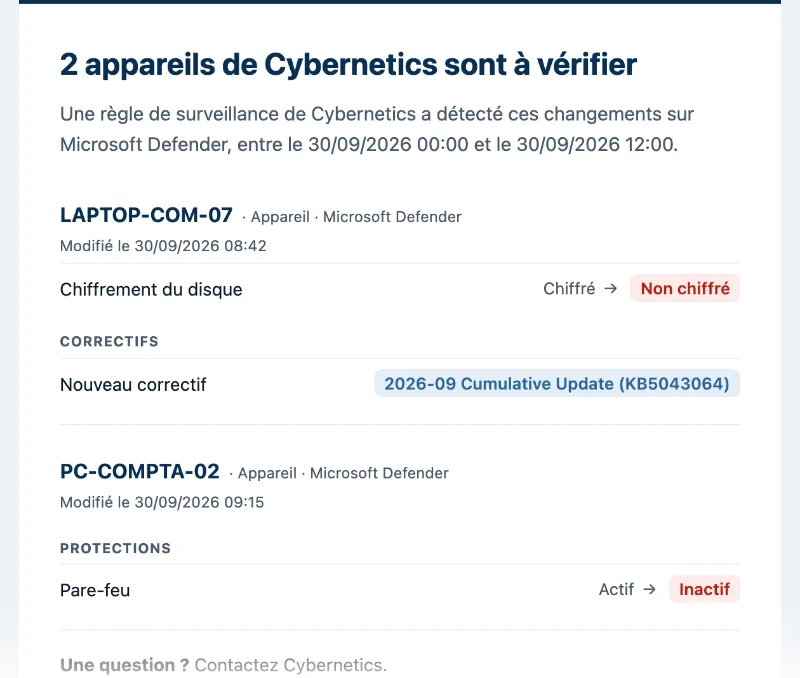
Rapport des risques : exposition, matrice ISO 27005 et top des risquesE-mail d'alerte au prestataire : chiffrement désactivé et pare-feu inactif sur deux appareils

01 Détection

Les écarts repérés et signalés

Les rapports de risques montrent les appareils vulnérables, et vos règles d'alerte préviennent aussitôt votre équipe et vos prestataires, par e-mail.

  • Risques par appareilTendance et priorités
  • Alerte par e-mailAvant / après, en clair
  • Prestataires prévenusSans compte Cybernetics
  • En continuCollecte toutes les 12 h par défaut
Lire le guide
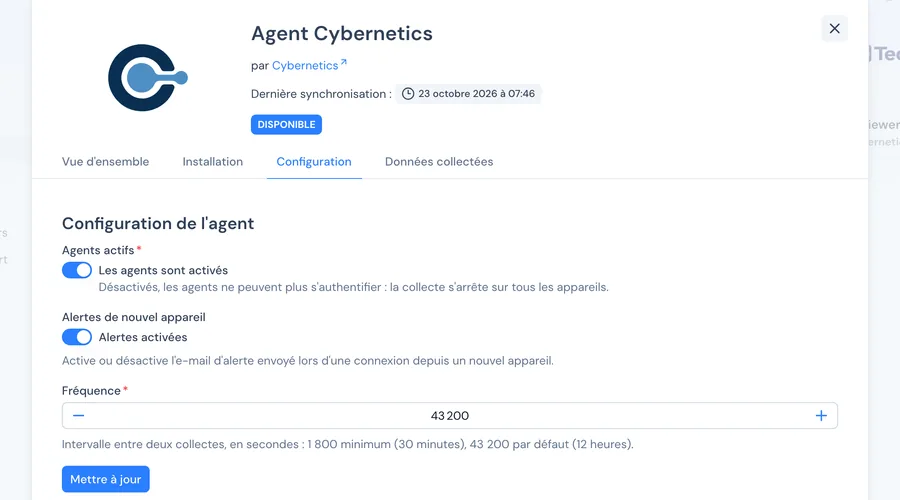
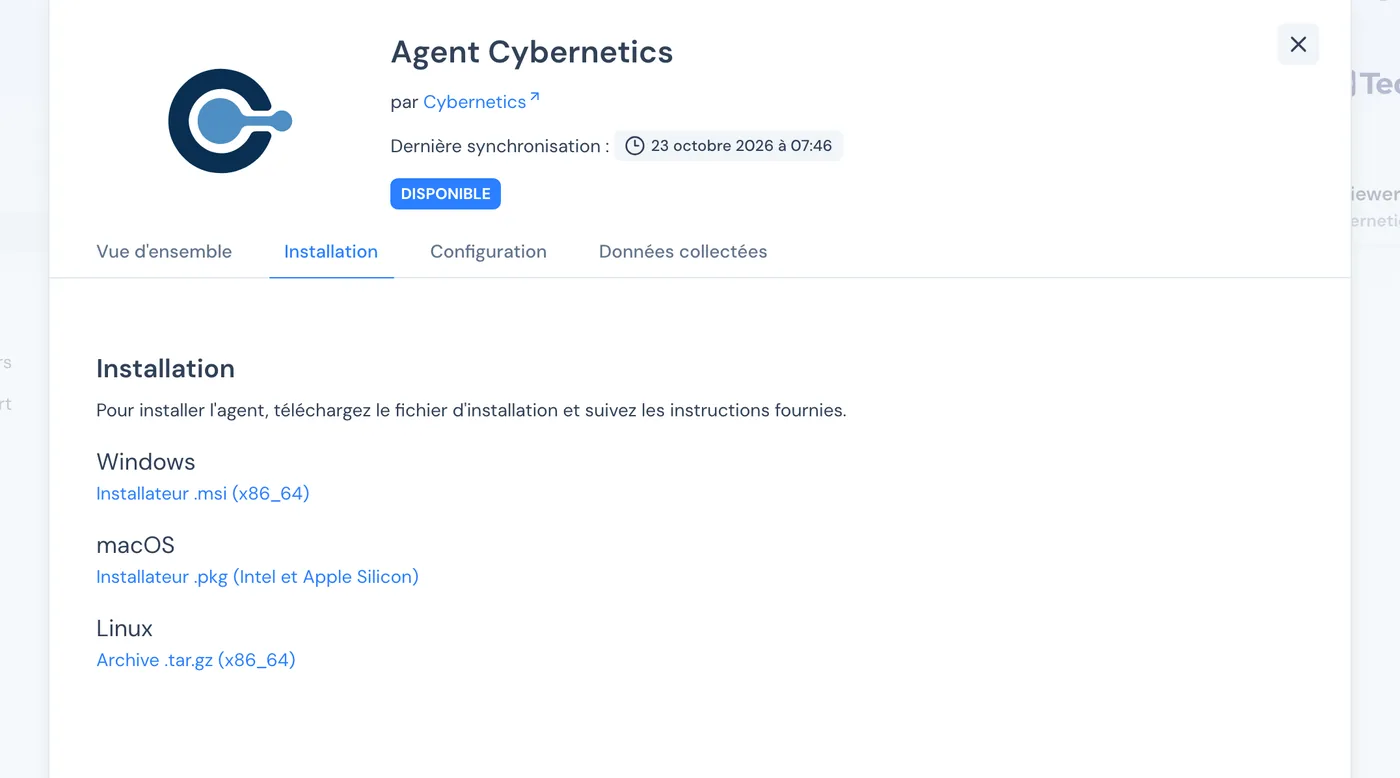
Fiche de l'Agent Cybernetics : installation pour Windows, macOS et LinuxConfiguration de l'agent : agents actifs, alertes de nouvel appareil, fréquence de collecte

02 Agent Cybernetics

L'agent corrige sur le poste

Installé en quelques minutes sur Windows, macOS et Linux, l'Agent Cybernetics collecte l'état réel du poste et applique les corrections selon vos politiques.

  • WindowsInstalleur .msi
  • macOSIntel et Apple Silicon
  • LinuxPaquets .deb et .rpm
  • PolitiquesAutomatique, sur validation ou alerte
Lire le guide
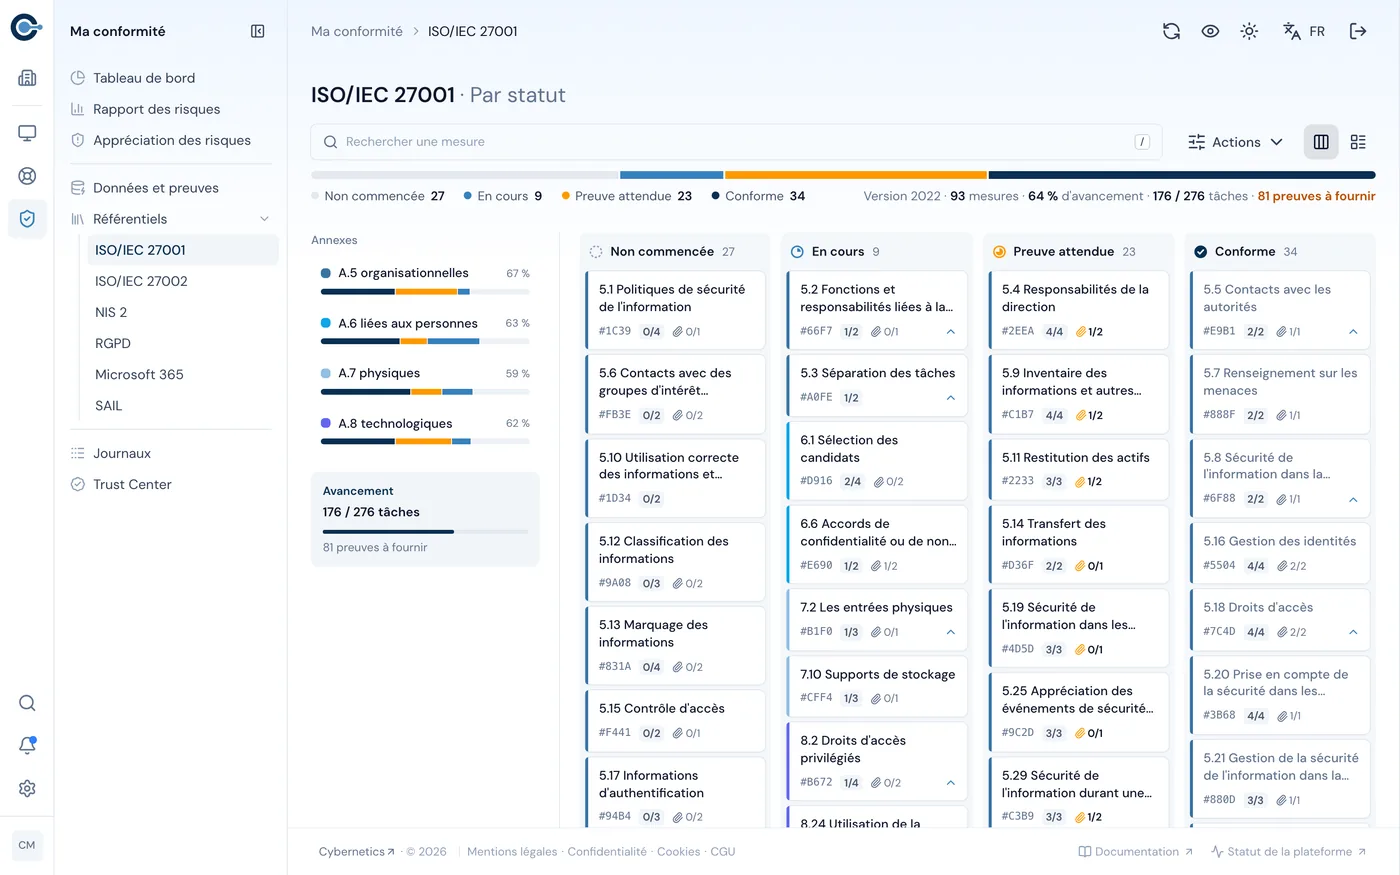
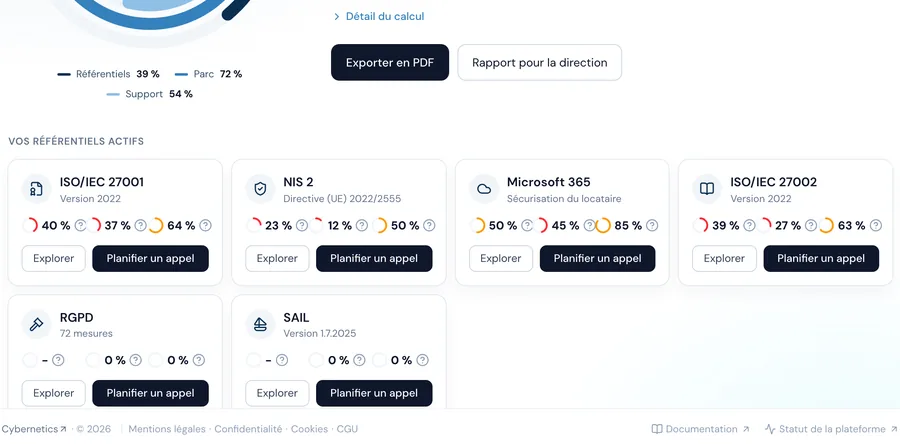
Kanban ISO/IEC 27001 : mesures par statut et avancement des preuvesRéférentiels actifs en cartes : ISO/IEC 27001, NIS 2, Microsoft 365, ISO/IEC 27002, RGPD et SAIL

03 Vérification

La conformité remonte, preuves à l'appui

Une fois l'écart corrigé, l'agent le vérifie et votre score remonte dans chaque référentiel : ISO 27001, NIS 2, RGPD, Microsoft 365.

  • Score en hausseEn temps réel
  • Contrôles à jourPar clause du référentiel
  • Historique completChaque action horodatée
  • RapportsPrêts pour l'audit
Lire le guide

Les bonnes alertes, aux bonnes personnes

Cybernetics prévient par e-mail votre prestataire, votre équipe ou l'utilisateur concerné, avec des détails clairs et l'action à mener.

Alerte de surveillanceÀ : Prestataire
Alerte de surveillance

E-mails réels de la plateforme, avec des données de démonstration.

Ce que Cybernetics corrige à votre place

Chaque remédiation est configurable : automatique, sur approbation, ou en mode alerte seule.

  • Antivirus absent ou désactivé

    Installation et activation silencieuse de l'antivirus autorisé

    ISO 27001NIS 2
  • Pare-feu non configuré

    Application des règles de durcissement pare-feu définies

    NIS 2RGPD
  • MFA désactivée sur un compte

    Notification à l'administrateur et blocage d'accès optionnel

    RGPDISO 27001
  • Mises à jour critiques manquantes

    Mise à jour déclenchée en arrière-plan, hors heures de bureau

    ISO 27001NIS 2
  • Chiffrement du disque désactivé

    Activation de BitLocker ou FileVault avec dépôt de clé sécurisé

    ISO 27001RGPD
  • Compte inactif avec accès actifs

    Suspension automatique du compte après un délai configurable

    RGPDISO 27001

Détection, action, vérification

  1. 01

    Détection

    L'agent Cybernetics collecte l'état réel du poste et le compare aux règles de conformité définies.

  2. 02

    Qualification

    Chaque écart est classé par sévérité, référentiel concerné et type d'action possible.

  3. 03

    Remédiation

    L'action corrective est exécutée automatiquement sur le poste, selon les politiques configurées.

  4. 04

    Vérification

    L'agent vérifie que la remédiation a bien été appliquée et met à jour le score de conformité.

Vos non-conformités corrigées avant le prochain audit

Déployez l'Agent Cybernetics sur votre parc et laissez-le corriger les écarts détectés, pendant que vous vous concentrez sur ce qui compte.